Hospiconnect
Gestion de l'identification Electronique pour l'accès aux Services Numériques en Santé.
Ce site a pour objectif de partager des informations sur le programme Hospiconnect et mettre en relation des établissements et industriels pour atteindre les objectifs du programme sereinement et dans les meilleures conditions.


Hospiconnect
Plus qu'un programme de financement
HospiConnect est souvent perçu par les établissements à travers le seul prisme du programme de financement, centré sur l’accès au DMP. L’ANS insiste sur une vision beaucoup plus large.
HospiConnect est la déclinaison opérationnelle, pour le secteur hospitalier, de la trajectoire nationale et européenne de sécurisation de l’identification électronique pour l’accès aux données de santé. Son objectif est de sécuriser et simplifier l’accès à l’ensemble des services numériques en santé (et non pas uniquement au DMP). Cela couvre ainsi la gestion complète des identités (y compris pour les intervenants externes et d’urgence), la gestion des droits et accès locaux, et la mise en œuvre de l’authentification forte via des Moyens d’Identification Électronique (MIE) conformes au Référentiel d’Identification Électronique (RIE) V2.
Pour les établissements, cela signifie qu’un projet HospiConnect doit être pensé comme un projet de transformation global de leur système d’information, bien au-delà de la simple connexion au DMP.

Les financements : CARE et HOP'EN 2
Deux programmes de financement distincts et complémentaires soutiennent HospiConnect. Il est crucial d’en comprendre les différences.
CARE finance le déploiement des MIE physiques (lecteurs de cartes, cartes) et les dispositifs de lecture associés. L’enveloppe est calculée sur la base de 20€ par agent déclaré au SAE, mais ce montant n’est pas une limite par agent : l’établissement peut dépenser plus pour un type de MIE (exemple : un lecteur sans contact plus onéreux). Les factures sont éligibles à partir du 29 janvier 2026, date de publication de l’arrêté. Il n’y a pas de notion d’année budgétaire stricte pour CARE, les fonds étant mobilisables sur la durée du programme.
HOP'EN 2 finance la mise en œuvre des services (gestion des identités, SSO, fédération) avec une priorité donnée à l’accès au DMP. Les dépenses éligibles (licences, prestations) doivent être engagées à partir du 19 décembre 2025, date de l’instruction. À la différence de CARE, l’enveloppe HOP'EN 2 est annuelle. Un établissement peut ne rien faire en 2026 et démarrer en 2027, mais il utilisera alors l’enveloppe 2027 et perdra les budgets 2026.
✽ Objectifs
Les Exigences Techniques
Hospiconnect
Pourquoi les cibles 2027/2028 ont été révisées
Cette révision répond à des remontées du terrain : établissements, ARS et fédérations hospitalières (FHF, FEHAP, FHP), qui ont mené une enquête durant l’été. Le constat est rassurant : les finalités du programme sont partagées par tous.
Une incohérence de calendrier a toutefois été soulevée. Le relevé Hospiconnect était fixé au « 11 juin », alors que les industriels avaient jusqu’au « 22 juin » pour finaliser leurs prestations dans le cadre du dispositif Ségur.
Ce qui change : les principales évolutions
- Report des cibles d’usage à 2028. Aucune cible d’usage n’est attendue en 2027, année dédiée aux procédures et à la préparation de la conformité RIE v2.
- Fusion de deux objectifs historiques. Le reste relève essentiellement de changements de libellé, le contenu demeurant globalement identique.
- Nouvel objectif 1.3. Cartographie et sécurisation des services numériques en santé, pour sortir d’une approche centrée sur le seul DPI.
- Seuils 2028 abaissés. L'ANS a retenu des cibles plus réalistes, car « 100 % » reste très difficile à atteindre.
- Périmètres précisés. Par exemple, le consentement ne porte que sur les consultations externes et les hospitalisations programmées.
*Source : Webinaire ANS du 09 novembre 2026
Prérequis du financement au titre du jalon 2027
Répondre au questionnaire de maturité mis à jour dans Convergence, et commission de conformité, attestation sur le périmètre du DPI (réserves tolérées en 2027, pas en 2028).
Cycle de vie des identités et des comptes
En 2027 : une procédure formalisée (arrivées, départs, mouvements) et une doctrine d’habilitation d’accès au DPI.
2028 : au moins 80 % des professionnels à obligation d’enregistrement doivent être connus du DPI via leur RPPS.
Bonne pratique : lorsqu’un professionnel a un RPPS, c’est cet identifiant qui doit être utilisé dans le DPI plutôt qu’un identifiant local.
Authentification au DPI par un MIE conforme au RIE
En 2027 : une procédure, le document d’architecture technique du DPI et, le cas échéant, le planning de déploiement.
En 2028 : au moins 80 % des utilisateurs du DPI, toutes professions confondues, s’authentifient par un moyen double facteur.
Point de vigilance : le programme se concentre sur le DPI et les professions à enregistrement obligatoire, tandis que le RIE couvre l’ensemble des services numériques en santé et toutes les populations d’utilisateurs. Les cibles fin 2028, hors programme, sont donc plus larges.
Cartographie des services numériques en santé (nouveau)
En 2027, l’établissement dresse la cartographie de ses services numériques en santé, identifie leur mode d’authentification actuel et leur capacité à utiliser le SSO ou Pro Santé Connect.
En 2028, il définit un plan de sécurisation des accès pour les briques prioritaires ou à risque.
L’indicateur est binaire : fait ou non fait. L'ANS y portera une attention particulière.
Accès intégré au DMP : kit « mode AIR »
En 2027, les établissements prennent connaissance du kit mode AIR, réalisent l’autodiagnostic et identifient leurs réserves, avec un plan d’action associé.
Deux possibilité pour 2028 : le mode AIR, ou un DPI doté d’une API Pro Santé Connect pour l’accès au DMP.
Aujourd’hui, « aucun DPI » ne propose cette API : tous les établissements sont donc invités à s’approprier le kit.
En 2028, la cible se prouve par le PV d’auto-homologation et le contrat mode AIR, ou par l’habilitation ANS de l’API Pro Santé Connect.
Kit 'Mode AIR'
Le kit, disponible sur le site de l’ANS, accompagne pas à pas la démarche :
- Auto-évaluation par rapport au référentiel DMP ;
- Commission d’auto-homologation et signature d’un PV ;
- Validation des prérequis avec le référent régional (ARS ou « grade ») ;
- Contractualisation avec l’Assurance Maladie, puis inscription sur une liste blanche permettant la consultation intégrée.
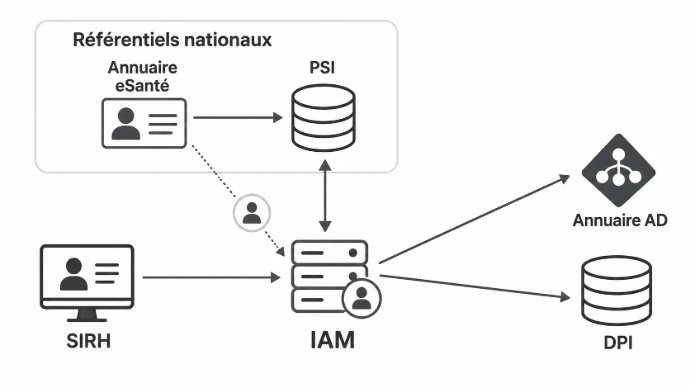
Cycle de vie des identités
Les exigences 1.1 et 1.2 requièrent la mise en place d’une brique de gestion des identités (IAM). Dans la pratique, l’intégration avec Pro Santé Identité et l’annuaire eSanté est également requise.
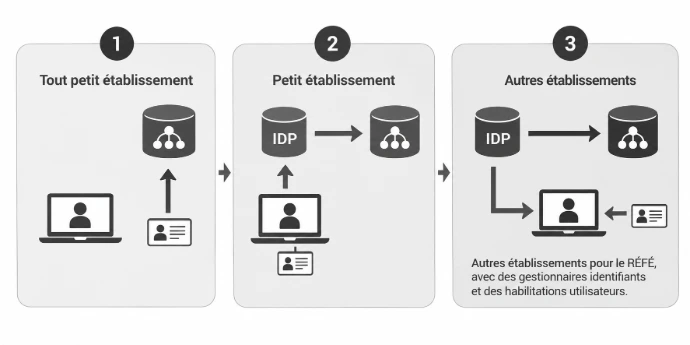
IDP Local
La mise en place d’un IDP est une brique structurante dans la gestion de l’accès. L’intégration à l’authentification au poste apporte plus de souplesse pour l’utilisateur.
Accès intégré au DMP
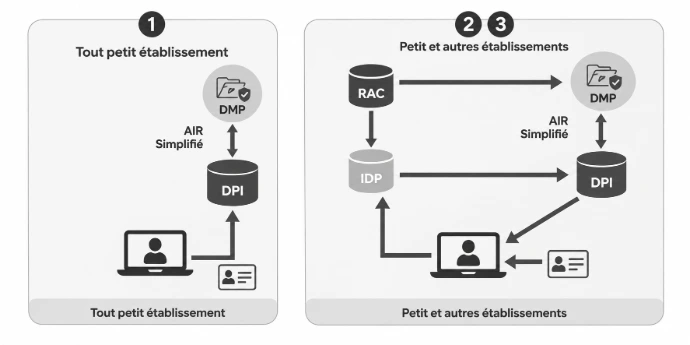
Atteindre l'exigence 1.4.
L’accès au DMP peut se faire en utilisant AIR simplifié ou via les APIs Pro Santé Connecté.
Les contraintes de mise en place sont différentes.
(Mise à jour 10/04/2026 : Seule le mode intégré de AIR simplifié répond à l'exigence 1.4. Un DPI conforme à Ségur v2 est requis)
✽ Objectifs
Les objectifs Fonctionnels
Recueil du Consentement pour l'accès au DMP
En 2027, l’établissement définit son organisation de recueil et de traçabilité du consentement dans une procédure. En 2028, la cible est d’au moins 70 % du flux mensuel de patients, sur les consultations externes et les hospitalisations programmées. Les urgences sont hors périmètre.
Recueillir le consentement ne signifie pas l’obtenir : la démarche doit être faite, et le patient peut répondre oui ou non.
Consultation intégrée du DMP
En 2027 : procédures, plan d’accompagnement, supports de communication et conduite du changement, ainsi que sensibilisation et formation des professionnels et déploiement du DPI vague 2.
En 2028 : la transaction TD 3.1 doit se déclencher pour au moins 50 % des utilisateurs habilités à consulter le DMP selon la matrice d’habilitation.
Les étapes à ne pas louper
Inscription
Constitution de l'équipe projet et inscription sur le portail de l'ANS avant le 13 février
Note de Cadrage
L'objectif de Juin 2026 se résume en une note de cadrage du projet et la définition des indicateurs de maturité.
Formalisation et Diagnostique
- Choix d’un MIE
- N° RPPS des professions à Ordre référencé dans le DPI
- Formaliser une doctrine d’habilitation d’accès au DPI
- Définir les procédure d'accès au DPI pour les utilisateurs authentifiés
- Rédiger la cartographie des services numériques (SN) avec leur mode d'authentification
- Réaliser l'autodiagnostique du SI.
Déploiement et Consentement
- Homologation d'un MIE sans réserve
- 80 % des professionnels doivent être connus du DPI via leur RPPS.
- 80 % des utilisateurs du DPI s’authentifient par un moyen double facteur.
- Définition d'un plan de sécurisation des accès pour les briques prioritaires ou à risque.
- Accès au DMP via le mode AIR, ou l'API Pro Santé Connect du DPI.
Conformité RIE v2 sans réserve
Les moyens d'identification électronique
L’offre de cartes pour les professionnels non pourvus de CPS est en pleine transition. Le dispositif actuel des CPE (Cartes d'Établissement) est appelé à disparaître au profit de la carte PSI (appelé également Carte ANS) commandées via le portail PSI.
En complément, une API est en cours de développement pour permettre l’intégration de PSI par les industriels. Sa version initiale en environnement de production est attendue pour début 2027.
Une liste des MIE compatibles avec Pro Santé Connect est disponible sur le site de l'Agence du Numérique en Santé.


Indicateurs de maturité
L’offre de cartes pour les professionnels non pourvus de CPS est en pleine transition. Le Pour aider les établissements à se situer et à piloter leur progression, l’ANS finalise un référentiel d’indicateurs de maturité. Ces indicateurs, structurés autour de la gestion des identités, des droits, des services numériques et de la gouvernance, permettront une auto-évaluation selon cinq paliers. Ils reflètent le périmètre opérationnel complet d’HospiConnect et seront un outil de pilotage précieux, en complément des objectifs de la note de cadrage.
Guide : Indicateurs de maturité de la gestion de l'identité numérique des professionnels
Partenaires de confiance
Nous collaborons avec des partenaires de premier plan avec une forte expériences des sujets Authentification et Gestion des Identités en Santé.
Plus de détails sur la cybersécurité


FairTrust s'engage à vos cotés pour un avenir sécurisé
Déjà testées et validées par 6 des 15 lauréats de la la phase Alpha d'Hospiconnect. Nos solutions sont parfaitement adaptées aux exigences de l'ANS et du Référentiel d'Identification Electronique.